

Semana passada estava em um evento top de uma mesa redonda de debate e troca de conhecimentos com o time de riscos da KPMG Brasil, quando me deparei com este gráfico acima na apresentação da Thais Mendonca, e que adorei. Precisava falar mais a respeito dele!
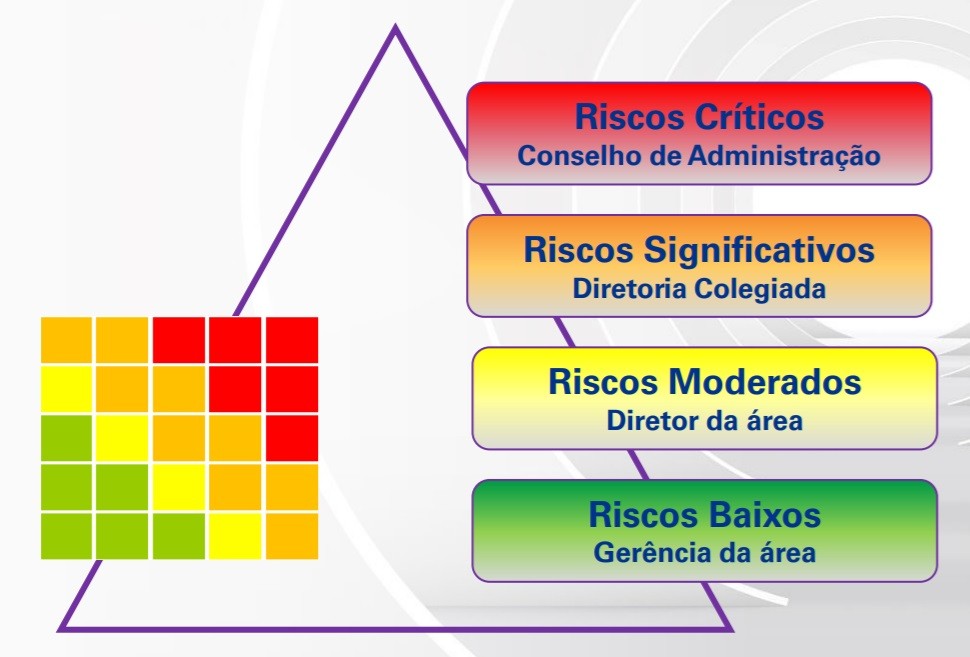
Daquelas coisas simples mas de grande valor, e que você para para pensar por que eu nunca havia pensando nisto, em mostrar desta forma e responder uma das perguntas mais comuns que vejo, quando falamos de governança dos riscos, que é quem deve ter acesso a lista de riscos? Se o conselho ou seus comitês de assessoramento como os de Riscos (Coris) e de auditoria (Coaud) devem ver todos os riscos e debater cada um deles? Se a diretoria precisa também ver tudo?
Conversei com ela e pedi para trazer este gráfico e tema para um post específico, e compartilhar esta visão importante com os demais, por isto este post é em homenagem a ela, com os devidos créditos, que faz um trabalho bem legal e vale ser acompanhada de perto. Vou usar o diagrama dela como ponto de partida para falar mais a respeito do tema e trazer mais informações e experiências para vocês.
Feita esta introdução, queria começar dizendo de que a governança dos riscos em uma empresa é importante para garantir a eficácia na gestão e mitigação de riscos, e se apoia na correta distribuição de responsabilidades e na adequada visualização dos níveis de risco, o que facilita decisões estratégicas e operacionais alinhadas com a tolerância ao risco da empresa.
Neste sentido o uso de um mapa de calor na matriz de riscos é uma técnica visualmente intuitiva para representar a intensidade dos riscos através de cores, que variam conforme o impacto e a probabilidade de ocorrência dos eventos de risco. Já falei do tema em outros posts. Mas hoje vou focar no uso das cores, e no fundo da criticidade dos riscos para mostrar qual o nível da governança deve ter acesso e discutir em detalhes cada tipo ou categoria de riscos.
Conselho de Administração e Comitês de Riscos/Auditoria (Riscos Críticos - Cor Vermelha):
Impacto e Probabilidade: Os riscos categorizados com a cor vermelha representam os mais severos, com impactos que podem ameaçar a viabilidade ou continuidade operacional da organização. Estes riscos têm alta probabilidade de ocorrência ou impactos extremamente prejudiciais.
Responsabilidade: O Conselho de Administração, frequentemente auxiliado por comitês especializados de riscos ou auditoria, é responsável pela supervisão e orientação estratégica sobre como lidar com esses riscos críticos. Eles devem assegurar que políticas e procedimentos adequados estejam em vigor para a maior mitigação possível desses riscos.
Erro Comum: Falhar em integrar considerações de risco nas decisões estratégicas pode levar a uma supervisão inadequada dos riscos críticos.
Consequência: Riscos críticos não gerenciados podem resultar em crises significativas, como quebras regulatórias ou falhas operacionais graves que ameaçam a continuidade do negócio.
Diretoria (Riscos Significativos - Cor Laranja):
Impacto e Probabilidade: Riscos significativos, indicados pela cor laranja, são aqueles que não chegam a ameaçar a sobrevivência da empresa, mas podem afetar significativamente o desempenho financeiro ou a reputação.
Responsabilidade: A diretoria colegiada deve gerenciar esses riscos através de planos de ação e estratégias de mitigação, garantindo que os mesmos sejam gerenciados proativamente para evitar escaladas e impactos mais sérios.
Erro Comum: Não comunicar efetivamente as informações de risco entre os diferentes departamentos ou falhar em monitorar a implementação de estratégias de mitigação.
Consequência: Riscos significativos podem não ser adequadamente gerenciados, levando a perdas financeiras ou danos à reputação da empresa.
Diretor da Área de Riscos (Riscos Moderados - Cor Amarela):
Impacto e Probabilidade: Riscos moderados são aqueles com menores probabilidades de ocorrência ou impactos menos graves, mas que ainda requerem atenção adequada.
Responsabilidade: O diretor da área de riscos coordena as iniciativas de identificação, avaliação e tratamento desses riscos. Este papel envolve também a disseminação de uma cultura de conscientização de riscos na organização, além de manter a diretoria informada sobre potenciais escaladas.
Erro Comum: Subestimar o impacto cumulativo dos riscos moderados ou não atualizar a matriz de riscos para refletir mudanças no ambiente de negócios.
Consequência: Riscos moderados podem escalar para categorias mais altas de risco se não forem monitorados e controlados adequadamente.
Gerência da Área de Riscos (Riscos Baixos - Cor Verde):
Impacto e Probabilidade: Riscos baixos são caracterizados por serem de fácil tratamento ou com impactos mínimos sobre a organização. Sua probabilidade de ocorrência é baixa ou seus efeitos são facilmente contornáveis.
Responsabilidade: Gerentes da área de riscos cuidam da gestão cotidiana desses riscos, implementando controles básicos e monitorando sua evolução. Eles garantem que pequenos riscos sejam resolvidos rapidamente e não se transformem em ameaças maiores.
Erro Comum: Complacência na gestão de riscos baixos, presumindo que sua baixa classificação implica insignificância.
Consequência: Falhas em controles básicos podem permitir que riscos baixos se transformem em ameaças mais sérias, especialmente se multiplicados ou combinados com outros pequenos riscos.
A alocação de diferentes níveis de riscos a distintas camadas hierárquicas em uma empresa tem como objetivo garantir uma gestão de riscos eficiente e focada, pois esta separação de riscos por níveis de gravidade e probabilidade permite que cada camada de gestão se concentre nos riscos que são mais pertinentes às suas responsabilidades estratégicas e operacionais.
Existem algumas razões por trás dessa segmentação como
Eficácia na Gestão de Recursos:
Diferentes níveis de gestão possuem capacidades e recursos limitados. Concentrar-se nos riscos mais relevantes para cada nível permite um uso mais eficiente desses recursos, evitando dispersão e perda de foco.
Especialização e Conhecimento:
Riscos de diferentes magnitudes requerem conhecimentos e habilidades específicas para serem gerenciados efetivamente. Por exemplo, o Conselho de Administração e seus Comitês de Riscos e/ou Auditoria, com uma visão mais ampla e estratégica, está melhor posicionado para lidar com riscos críticos que podem afetar a viabilidade da empresa.
Responsabilidade e Responsividade:
Alocar riscos de acordo com o nível hierárquico assegura que decisões críticas sejam tomadas por aqueles com a autoridade adequada e que têm uma visão holística necessária para tais decisões.
Esta governança dos riscos está diretamente ligada ao conceito das 3 linhas de defesa, por isto mesmo queria aproveitar o tema, e também dar uma passada nela, pois cada linha possui suas responsabilidades distintas, mas que são complementares, e todas, cada uma no seu "quadrado", relevantes a sua maneira para a efetividade geral da governança de riscos.
Primeira Linha de Defesa: Gestão Operacional:
A primeira linha de defesa é constituída pelos gestores operacionais, que estão diretamente envolvidos com a execução das atividades diárias e, consequentemente, com a gestão dos riscos inerentes a essas atividades.
Eles são responsáveis pela implementação de controles efetivos e pela manutenção de procedimentos operacionais que minimizem os riscos ao nível aceitável pela empresa.
Segunda Linha de Defesa: Áreas de Controles Internos:
A segunda linha de defesa é tipicamente representada pelas áreas de controles internos, que incluem a gestão de riscos, compliance (conformidade) e outras funções de monitoramento de riscos.
Essa linha tem a tarefa de desenvolver estruturas e políticas de gestão de riscos, realizar avaliações de riscos de forma independente das operações diárias, e assegurar que os controles de primeira linha estão sendo adequadamente executados e são eficazes.
As áreas de controles internos colaboram estreitamente com todas as camadas de gestão de riscos, fornecendo ferramentas, métodos e relatórios que apoiam a decisão dos gestores de todas as linhas. Eles atuam como um suporte para a primeira linha e fornecem garantias para a terceira linha e o conselho de administração e comitês.
Terceira Linha de Defesa: Auditoria Interna:
Já a terceira linha de defesa é composta pela auditoria interna.
Esta função é independente das duas primeiras linhas e é responsável por uma revisão objetiva das eficácias das primeiras e segundas linhas de defesa. O papel principal da auditoria interna é fornecer uma avaliação independente sobre como a empresa gerencia e controla seus riscos, além de avaliar a adequação e eficácia dos processos internos e dos controles estabelecidos pelas outras linhas.
A auditoria interna reporta funcionalmente ao conselho de administração ou ao comitê de auditoria, assegurando que suas avaliações sejam imparciais e livres de qualquer influência da gestão executiva. Isto posiciona a auditoria interna de maneira única para fornecer ao conselho uma perspectiva clara sobre os riscos e as deficiências dos controles internos.
Neste modelo de três linhas de defesa, a eficácia do gerenciamento de riscos depende da clara separação e da colaboração entre as linhas. Cada linha tem responsabilidades específicas, mas todas trabalham juntas para proteger a empresa de riscos inaceitáveis, e assim garantir que os objetivos da empresa sejam alcançados de maneira eficaz e ética. A integração destas linhas dentro do modelo de governança de riscos é essencial.
A matriz de riscos é uma ferramenta importante para o trabalho das áreas de controles internos e auditoria, atuando como um elemento central na identificação, avaliação, monitoramento e comunicação dos riscos dentro de uma empresa, o que facilita uma abordagem sistemática e estruturada para o gerenciamento de riscos.
Queria então detalhar abaixo como vejo a matriz de riscos sendo usada pela segunda e terceira linhas de defesa:
Interação com a Área de Controles Internos:
Identificação e Avaliação de Riscos: As áreas de controles internos utilizam a matriz de riscos para identificar e avaliar riscos em termos de impacto e probabilidade. Essa avaliação ajuda a determinar quais riscos precisam de atenção imediata e quais podem ser monitorados com menos frequência. A matriz fornece uma visão clara de onde os controles precisam ser fortalecidos para mitigar riscos prioritários.
Desenvolvimento e Implementação de Controles: Com base na priorização acima feita através da matriz, a área de controles internos projeta e implementa controles específicos destinados a mitigar os riscos mais significativos. A eficácia desses controles é periodicamente avaliada para garantir que sejam adequados e funcionais.
Monitoramento e Relatórios: A matriz de riscos é uma ferramenta dinâmica que precisa ser atualizada regularmente para refletir novos riscos e mudanças no ambiente de negócios. A área de controles internos usa a matriz para monitorar o ambiente de risco e reportar ao gerenciamento sênior e ao conselho, fornecendo uma base sólida para relatórios regulares e fundamentados.
Interação com a Auditoria Interna:
Planejamento de Auditoria: A matriz de riscos informa o planejamento de auditoria ao identificar as áreas de maior risco que podem necessitar de atenção mais urgente. Isso permite que a auditoria interna aloque seus recursos de forma mais eficiente, concentrando-se nas áreas que, por sua natureza ou magnitude de riscos, representam maior perigo para a empresa.
Validação de Controles: Durante as auditorias, a matriz de riscos serve como um guia para validar a eficácia dos controles internos implementados. A auditoria interna avalia se os controles estão funcionando conforme planejado e se são eficazes na mitigação dos riscos identificados na matriz.
Identificação de Lacunas e Recomendações: Ao comparar os riscos identificados na matriz com os controles existentes, a auditoria interna pode identificar lacunas nos controles ou áreas onde o gerenciamento de riscos pode ser melhorado. Isso resulta em recomendações específicas que são comunicadas à gestão para fortalecer a estrutura geral de governança de riscos.
Como podemos ver acima a matriz de riscos é fundamental para a estrutura de governança de riscos de uma empresa quando usada adequadamente como uma ferramenta tanto para a área de controles internos quanto para a auditoria interna. Ela não apenas ajuda a identificar e priorizar riscos, mas também orienta o desenvolvimento de controles adequados e o foco das atividades de auditoria.
Vimos também de que cada nível na hierarquia de uma empresa precisa focar nos riscos que são mais pertinentes às suas responsabilidades para garantir uma gestão eficaz, sendo fundamental que haja uma comunicação clara e eficiente entre todos os níveis para garantir que informações sobre riscos sejam compartilhadas e que as ações de mitigação sejam monitoradas e ajustadas conforme necessário. Além disso, uma revisão e atualização regulares da matriz de riscos são essenciais para responder às mudanças no ambiente de negócios e no perfil de risco da empresa.
Documento consultado na Okai.



