
1. O Desafio da Governança na Era Digital
No cenário de cibergovernança corporativa, a complexidade dos ambientes tecnológicos cresceu exponencialmente. A aceleração da transformação digital, a infraestrutura em nuvem híbrida e a proliferação do trabalho remoto expandiram drasticamente a superfície de ataque. Ao mesmo tempo, requisitos regulatórios severos (como LGPD, ISO/IEC 27001, NIST SP 800-53 e PCI-DSS) exigem controles rigorosos de auditoria e rastreabilidade.
No entanto, a governança corporativa de TI e Segurança da Informação frequentemente falha não por falta de investimentos em softwares avançados, mas pela ambiguidade de papéis e responsabilidades. Quem é o verdadeiro proprietário do risco? Quem aprova exceções de segurança? Quem opera os controles de acesso em tempo real?
2. Definindo a Matriz RACI para GRC
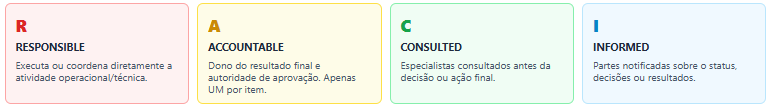
A Matriz RACI é a ferramenta fundamental para eliminar áreas cinzentas na execução do ecossistema de GRC. Ela estabelece uma clareza inequívoca sobre quem executa, quem aprova, quem consulta e quem é informado em cada atividade de governança:
3. Regras de Atribuição & Verificação de Qualidade
Regras do Framework RACI
- Apenas um A por atividade: Evita a diluição de responsabilidade e garante propriedade clara.
- Definição clara de R: Garanta que haja ao menos um executor técnico para cada ação.
- Propriedade no Negócio: A gestão de riscos pertence aos executivos da linha de negócio (Risk Owners).
- Segregação de Auditoria: A Auditoria Interna oferece garantia independente sem operar controles.
Verificações de Qualidade (Quality Checks)
- Mapeamento SoD: Identifique e previna conflitos de segregação de funções.
- Caminho de Escalação: Definir formalmente para onde direcionar incidentes materiais.
- Gatilhos de Revisão: Atualização contínua perante mudanças regulatórias ou tecnológicas.
- Independência Mantida: Respeito às 3 Linhas de Defesa do IIA.
Por que alinhar GRC e RACI ao Zero Trust?
Sem uma governança bem estruturada via RACI, a implementação técnica do modelo Zero Trust ("Nunca Confie, Sempre Verifique") corre o risco de se tornar um conjunto isolado de soluções de software. A matriz RACI estabelece a ponte operacional necessária para converter políticas estratégicas de segurança em regras automatizadas de controle de acesso e auditoria em tempo real.
4. Matriz GRC RACI — Ciclo de Governança Corporativa
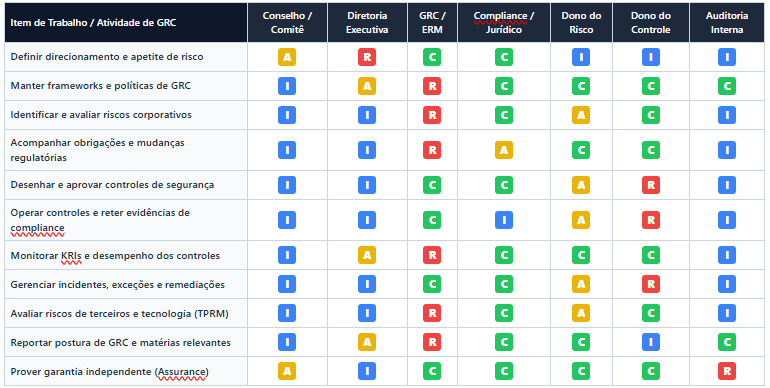
A tabela abaixo apresenta o mapeamento detalhado das atribuições para as principais atividades do ciclo de GRC, evidenciando o papel de cada estrutura organizacional:
5. Arquitetura de Integração: GRC + Zero Trust
A eficácia do Zero Trust baseia-se em três princípios técnicos centrais: Verificação Explícita, Acesso com Privilégio Mínimo e a premissa de Assumir a Violação (Assume Breach). Na perspectiva da NowCy, a Matriz RACI operacionaliza esses pilares:
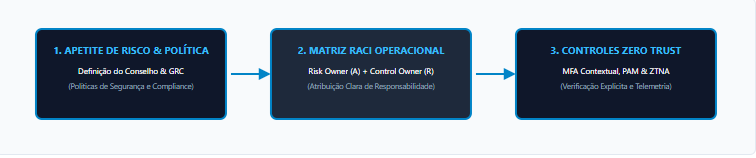
6. Aplicação Prática dos Pilares Zero Trust via RACI
A. Verificação Explícita & Gestão de Identidade (IAM / PAM)
No Zero Trust, a identidade é a nova fronteira de perímetro. O Control Owner (R), tipicamente a equipe de Engenharia de Segurança, é responsável por implementar mecanismos de MFA contextual, Single Sign-On (SSO) e Privileged Access Management (PAM). Contudo, o Risk Owner (A) — o executivo de negócios — detém a responsabilidade final pela aprovação dos níveis de acesso de sua equipe, garantindo o privilégio mínimo.
B. Gestão Contínua de Riscos de Terceiros (TPRM)
Terceiros e fornecedores de tecnologia nunca possuem acesso implícito à rede corporativa. A equipe de GRC/ERM atua como Responsible (R) no processo de avaliação contínua do risco do fornecedor (vendor risk assessment), enquanto o gestor contratante atua como Accountable (A) para assinar e aceitar o risco residual antes do provisionamento de acessos via ZTNA (Zero Trust Network Access).
C. Monitoramento em Tempo Real & Retenção de Evidências
O monitoramento contínuo de KRIs e telemetria de segurança alimenta os dashboards de GRC. O Control Owner (R) garante a retenção automatizada de logs e evidências de controles (como auditorias de acessos privilegiados), permitindo que a Auditoria Interna (R em Assurance) valide a efetividade sem interferir na operação diária.
7. Benefícios Estratégicos para a Organização
Vantagens Operacionais
- Agilidade na Resposta a Incidentes: Sem ambiguidades sobre quem autoriza a contenção de ameaças.
- Automação do Compliance: Coleta contínua de evidências para auditorias ISO 27001, SOC 2 e LGPD.
- Redução de Exposição a Riscos: Eliminação de privilégios excessivos e acessos "orfanados".
Vantagens Executivas
- Alinhamento ao Negócio: Riscos cibernéticos são geridos pelos donos dos processos de negócio.
- Visibilidade para o Conselho: Reporte claro e estruturado do apetite e postura real de risco.
- Otimização de Investimentos: Decisões de segurança pautadas pelo impacto real ao negócio.
A maturidade cibernética moderna exige o abandono de silos operacionais. A combinação entre a clareza de atribuições da Matriz RACI e o dinamismo do modelo Zero Trust permite que as organizações alcancem um estado de resiliência ativa.
A governança não deve ser vista apenas como uma barreira burocrática, mas como o sistema de alta precisão que confere velocidade e segurança para a inovação digital contínua.
Acesso fornecido pela Okai.



