

A gestão de riscos mais madura começa quando a empresa abandona a visão estática de que riscos são categorias separadas, independentes e controláveis dentro de fronteiras organizacionais bem definidas, pois hoje em dia na prática o risco não se comporta como organograma. Pois não respeita a divisão entre crédito, tesouraria, tecnologia, compliance, jurídico, negócios, operações, auditoria ou comunicação. Assim, um evento nasce em uma área, ganha força em outra, se materializa financeiramente em uma terceira, vira problema regulatório em uma quarta e, quando chega ao conselho, já pode ter se transformado em crise reputacional, perda de liquidez, restrição estratégica ou destruição de valor. Essa é a essência da interconectividade entre riscos, de que nenhum risco relevante deve ser analisado apenas pelo seu impacto direto, mas também pela sua capacidade de acionar, enfraquecer ou amplificar outros riscos.
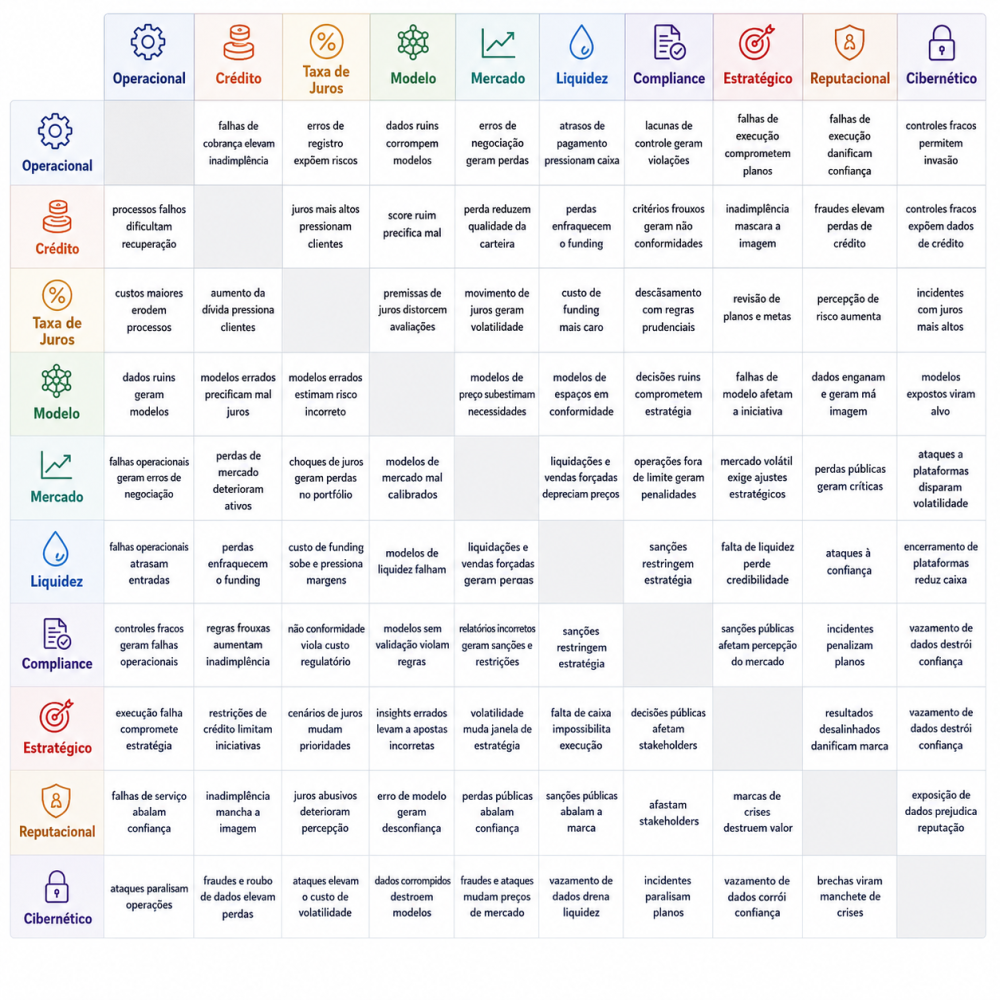
Vou trazer abaixo uma matriz 10 por 10 de interseção de riscos, como uma forma didática e poderosa de visualizar esse fenômeno, em que partimos de uma lógica simples de que cada grande categoria de risco pode influenciar todas as demais. Assim, o risco operacional pode gerar risco de crédito, ou o risco de crédito pode pressionar liquidez, ou a liquidez pode agravar reputação, ou a reputação pode acelerar saques, perda de clientes ou aumento de custo de funding, ou o risco cibernético pode paralisar operações, ou a paralisação operacional pode gerar descumprimento regulatório, ou o descumprimento regulatório pode restringir a estratégia; e a estratégia mal executada pode retroalimentar todos os riscos anteriores.
Assim, o valor desta matriz está justamente em deslocar a análise de sobre “qual risco existe?” para sobre “qual risco pode contaminar qual outro risco, por qual canal, em que velocidade e com qual severidade?”.
Essa mudança é fundamental porque uma das maiores fragilidades práticas da gestão de riscos é o tratamento isolado das exposições. Muitas empresas ainda constroem relatórios em que o risco de crédito aparece em uma seção, o risco operacional em outra, o risco de mercado em outra, o risco de liquidez em outra, compliance em outra, tecnologia em outra e reputação em outra. Cada área apresenta seus indicadores, seus limites, seus planos de ação e seus semáforos. O problema é que uma crise real raramente se manifesta dessa forma organizada. O evento adverso não chega com etiqueta dizendo “sou apenas risco operacional” ou “sou apenas risco cibernético”, mas chega como uma combinação de falhas, atrasos, perdas, ruídos, decisões imperfeitas, pressões externas, comportamentos de clientes, respostas regulatórias e perda de confiança.
Por isso que esta matriz 10 por 10 deve ser entendida como uma ferramenta de pensamento sistêmico aplicado à gestão de riscos corporativos, em que permite enxergar que os riscos não são apenas objetos de controle, mas relações dinâmicas de causa e consequência. Assim, cada célula da matriz representa uma pergunta crítica sobre quando o risco operacional se materializa, como ele afeta crédito? Quando o risco de mercado aumenta, como ele pressiona liquidez? Quando um modelo falha, que impacto isso gera em compliance, capital, reputação e estratégia? Quando há uma crise cibernética, quais processos críticos param? Quais obrigações regulatórias deixam de ser cumpridas? Quais clientes perdem confiança? Quais decisões estratégicas precisam ser suspensas? A matriz obriga a empresa a pensar no conceito de cadeias de transmissão, e não apenas em eventos isolados.
Diria que o risco operacional é um dos principais pontos de partida dessas cadeias. Falhas em processos, pessoas, sistemas, controles, fornecedores, conciliações, cadastro, liquidação, cobrança, atendimento ou governança podem parecer problemas internos, mas seus efeitos podem se espalhar rapidamente. Uma falha de cobrança pode aumentar inadimplência e afetar risco de crédito. Um erro de liquidação pode gerar estresse de caixa e risco de liquidez. Uma indisponibilidade sistêmica pode interromper pagamentos, gerar reclamações, atrair supervisão regulatória e destruir confiança. Uma falha de controle pode abrir espaço para fraude, sanção, vazamento de dados ou manipulação operacional. O risco operacional é perigoso porque muitas vezes parece administrativo, mas frequentemente é o primeiro elo de uma crise financeira, regulatória ou reputacional.
No caso do risco de crédito, a interconexão é igualmente evidente. A deterioração da carteira não afeta apenas provisões e perdas esperadas. Ela pode pressionar capital, reduzir resultado, afetar apetite comercial, elevar custo de funding, deteriorar percepção de investidores e comprometer a estratégia de crescimento. Quando há aumento de inadimplência, a empresa pode reagir restringindo concessões, elevando spreads, endurecendo garantias ou reduzindo exposição em determinados segmentos. Essas medidas podem ser prudentes, mas também podem gerar efeitos secundários: perda de receita, migração de clientes bons para concorrentes, concentração em nichos aparentemente defensivos, aumento de litigiosidade, piora de reputação e pressão sobre metas estratégicas. O risco de crédito, portanto, não é apenas o risco de o cliente não pagar, mas é também o risco de a empresa reorganizar suas decisões de forma defensiva, tardia ou procíclica.
O risco de mercado de taxa de juros merece destaque especial, sobretudo em instituições financeiras, empresas alavancadas, seguradoras, fundos de pensão e qualquer negócio com descasamento relevante entre ativos, passivos, prazos, indexadores e fluxos de caixa. Variações na curva de juros podem alterar o valor econômico de carteiras, pressionar margem financeira, elevar custo da dívida, reduzir capacidade de pagamento de devedores, reprecificar garantias, afetar duration, modificar comportamento de depósitos e comprometer previsões orçamentárias. Um movimento de juros não impacta apenas a tesouraria; ele pode contaminar crédito, mercado, liquidez, modelo, estratégia e reputação. Uma empresa pode descobrir tarde demais que uma premissa aparentemente técnica sobre duration, pré-pagamento, depósitos sem vencimento ou sensibilidade de margem era, na verdade, uma vulnerabilidade estratégica.
O risco de modelo é uma das dimensões mais críticas no ambiente atual, porque modelos estão cada vez mais presentes nas decisões corporativas. Modelos aprovam crédito, precificam produtos, estimam perdas, calculam capital, projetam liquidez, detectam fraude, classificam clientes, monitoram PLD, otimizam campanhas, apoiam cobrança, medem risco de mercado, calculam valuation e, cada vez mais, incorporam componentes de inteligência artificial. Quando um modelo falha, o dano não fica restrito ao erro matemático. Dados ruins, premissas frágeis, amostras enviesadas, falta de validação independente, documentação insuficiente, uso fora do propósito original ou ausência de explicabilidade podem gerar decisões injustas, perdas financeiras, sanções, danos reputacionais e alocação errada de capital. Um modelo ruim é perigoso porque escala o erro com aparência de precisão.
O risco de mercado funciona como um acelerador de vulnerabilidades. Choques de preço, volatilidade, abertura de spreads, queda de valor de garantias, chamadas de margem e reprecificação de instrumentos financeiros podem transformar exposições aparentemente controladas em necessidades imediatas de caixa. A relação entre mercado e liquidez é uma das mais relevantes: uma perda de valor pode ser contábil em um primeiro momento, mas se houver exigência de margem, resgate, colateral adicional ou venda forçada, o impacto passa a ser financeiro e operacionalmente concreto. Em situações extremas, ativos líquidos deixam de ser líquidos, preços deixam de ser informativos e modelos deixam de ser confiáveis. O risco de mercado raramente permanece apenas no balanço; ele se move para caixa, capital, reputação e estratégia.
O risco de liquidez é talvez o maior amplificador de crises porque transforma problemas administráveis em decisões urgentes. Quando a liquidez está confortável, a empresa tem tempo para corrigir falhas, negociar, vender ativos de forma ordenada, acessar funding e preservar reputação. Quando a liquidez seca, a empresa perde liberdade. Pode ser obrigada a vender ativos com desconto, interromper crescimento, renegociar linhas, reduzir concessões, atrasar pagamentos, buscar capital em condições desfavoráveis ou comunicar fatos sensíveis ao mercado. A liquidez é na prática a capacidade de sobreviver ao intervalo entre o choque e a recomposição da confiança. Por isso que o risco de liquidez não pode ser tratado apenas como métrica de tesouraria; ele é uma dimensão central de resiliência corporativa.
O risco de compliance também é profundamente interconectado. Falhas regulatórias, deficiências de controles, problemas de PLD, inadequação de produtos, ausência de suitability, falhas de reporte, descumprimento de regras prudenciais, fragilidade de governança de dados ou violação de privacidade podem gerar multas, restrições, termos de ajustamento, aumento de supervisão, custos de remediação, perda de parceiros e dano de reputação. Mais importante: compliance deficiente frequentemente revela problemas mais profundos de cultura, incentivo, governança e estratégia. Quando a empresa descumpre uma regra relevante, a pergunta não deve ser apenas “qual foi a falha normativa?”, mas sim “qual decisão, processo, incentivo, modelo, sistema ou pressão comercial permitiu que essa falha ocorresse?”.
O risco estratégico é diferente dos demais porque geralmente nasce de escolhas deliberadas. Expandir rápido, entrar em novo mercado, lançar produto inovador, reduzir custos, terceirizar atividades críticas, adotar inteligência artificial, mudar modelo comercial, buscar crescimento agressivo, comprar uma empresa ou alterar o posicionamento competitivo são decisões estratégicas legítimas. O problema surge quando a ambição estratégica excede a capacidade operacional, tecnológica, financeira, regulatória ou cultural da empresa. Uma estratégia mal calibrada pode aumentar risco de crédito, pressionar liquidez, criar falhas operacionais, elevar exposição cibernética, gerar descumprimento regulatório e comprometer reputação. Toda estratégia é uma hipótese sobre o futuro; gestão de riscos é a disciplina que testa a robustez dessa hipótese antes que o mercado faça isso de forma mais cara.
O risco reputacional é o elo emocional e comportamental da matriz. Ele traduz falhas objetivas em perda de confiança. Clientes, investidores, reguladores, colaboradores, fornecedores, imprensa e sociedade reagem não apenas ao evento em si, mas à percepção sobre transparência, competência, ética, velocidade de resposta e responsabilidade da empresa. Uma perda operacional pode ser pequena, mas se for mal comunicada pode se tornar crise reputacional. Uma falha de compliance pode ser tecnicamente corrigível, mas se revelar cultura permissiva pode se tornar dano permanente. Uma instabilidade cibernética pode ser resolvida em horas, mas se afetar dados sensíveis ou pagamentos críticos pode gerar medo, fuga de clientes e pressão regulatória. Reputação é o risco que transforma dúvida em comportamento defensivo dos stakeholders.
O risco cibernético é hoje uma das interseções mais subestimadas e mais perigosas da matriz. Ele não é apenas um risco tecnológico, mas é risco operacional, regulatório, estratégico, reputacional, financeiro e de continuidade. Um ataque cibernético pode paralisar canais digitais, interromper pagamentos, comprometer dados, manipular informações, corromper modelos, afetar fornecedores, gerar indisponibilidade de sistemas críticos, acionar obrigações de comunicação, provocar questionamentos de supervisores e acelerar perda de confiança. Em empresas digitalizadas, o risco cibernético toca o núcleo do modelo de negócios. Quando o canal digital é a agência, o aplicativo é a experiência do cliente, o dado é o ativo estratégico e o algoritmo participa da decisão, segurança cibernética deixa de ser tema técnico e passa a ser tema de conselho.
A grande contribuição da matriz é permitir a leitura das cascatas de risco. Uma cascata ocorre quando um evento inicial desencadeia uma sequência de impactos em outras categorias. Imagine uma falha cibernética que interrompe o sistema de pagamentos. O primeiro impacto parece tecnológico. Em seguida, vira risco operacional pela paralisação de processos críticos. Depois, vira risco de liquidez se pagamentos, liquidações ou movimentações de caixa forem afetados. Torna-se risco de compliance se houver descumprimento de prazos, falhas de reporte ou violação de dados. Evolui para risco reputacional se clientes não conseguirem acessar recursos ou se a comunicação for mal conduzida. Pode se tornar risco estratégico se a empresa precisar suspender lançamentos, rever investimentos ou perder clientes para concorrentes. O evento inicial era cibernético, mas a crise final é sistêmica.
Outro exemplo está na relação entre modelo, crédito e reputação. Um modelo de concessão mal calibrado pode aprovar clientes com risco maior do que o previsto. No início, a carteira cresce e os indicadores parecem positivos. Depois, a inadimplência aumenta, as provisões sobem, a rentabilidade cai e o capital é pressionado. A empresa endurece a cobrança, o que pode gerar reclamações, judicialização e dano reputacional. Reguladores podem questionar critérios de concessão, governança de modelo e adequação de produtos. A estratégia de crescimento passa a ser revista. O erro original estava em um modelo, mas a consequência aparece em crédito, compliance, operação, reputação e estratégia. Essa é a lógica da matriz: o ponto de origem raramente é o ponto final da perda.
A relação entre mercado e liquidez também é uma das interseções clássicas. Uma carteira pode ser marcada a mercado com perdas relevantes. Se a empresa tiver capacidade de carregar os ativos até o vencimento e funding estável, o impacto pode ser administrável. Mas, se houver saques, chamadas de margem, redução de linhas ou necessidade de caixa, a perda de mercado se transforma em necessidade de venda. A venda pressionada cristaliza prejuízos, reduz capital, aumenta percepção de fragilidade e pode provocar novas saídas de recursos. Nesse momento, o risco de mercado alimenta liquidez, a liquidez alimenta reputação, a reputação alimenta funding e o funding retroalimenta liquidez. Essa dinâmica circular é uma das principais causas de crises financeiras.
A relação entre compliance e estratégia também é frequentemente subestimada. Uma empresa pode decidir entrar em um novo segmento, país, produto ou canal digital sem avaliar adequadamente as exigências regulatórias, riscos de conduta, obrigações de PLD, privacidade, proteção de dados, suitability, governança de terceiros ou reporte. O resultado pode ser crescimento rápido com controles atrasados. Quando a fragilidade emerge, a empresa é obrigada a interromper iniciativas, remediar processos, revisar contratos, reforçar equipes, responder a reguladores e explicar ao mercado por que a expansão não era tão sólida quanto parecia. Nesse caso, o risco de compliance não é apenas uma consequência; ele revela que a estratégia foi executada sem capacidade de controle compatível.
A relação entre risco operacional e risco reputacional é outro ponto crítico. Em muitos setores, a reputação é destruída não por grandes fraudes sofisticadas, mas por falhas repetidas de serviço, atrasos, erros de atendimento, indisponibilidade de canais, cobranças indevidas, comunicação confusa e incapacidade de resolver problemas simples. A recorrência de pequenas falhas operacionais constrói a percepção de desorganização. Com o tempo, essa percepção reduz confiança, aumenta reclamações, atrai reguladores, pressiona equipes e corrói a marca. A matriz ajuda a lembrar que reputação não é apenas comunicação; reputação é o resultado percebido da soma entre promessa, entrega, transparência e resposta.
O valor prático da matriz aparece quando ela é incorporada ao processo de avaliação corporativa de riscos. Em uma avaliação tradicional, cada risco recebe uma nota de probabilidade, impacto, controle e tendência. Em uma avaliação mais madura, cada risco também deveria ser avaliado pelo seu potencial de propagação. Alguns riscos são graves porque produzem perdas diretas altas. Outros são graves porque, mesmo com perda direta moderada, acionam múltiplas consequências. Um incidente cibernético de curta duração pode ter perda financeira direta limitada, mas alto potencial reputacional e regulatório. Um erro de modelo pode não gerar perda imediata, mas pode contaminar decisões durante meses. Uma falha de compliance pode não afetar caixa no primeiro momento, mas pode restringir negócios futuros. A matriz torna visível o risco sistêmico interno da empresa.
Essa visão também melhora a priorização de mitigação. Em ambientes de recursos limitados, a empresa não consegue tratar todos os riscos com a mesma intensidade. A priorização não deve considerar apenas a severidade isolada de cada risco, mas a sua posição na rede de interdependências. Riscos que funcionam como “nós centrais” merecem atenção superior, porque sua mitigação reduz várias vulnerabilidades simultaneamente. Governança de dados, por exemplo, reduz risco de modelo, crédito, PLD, compliance, reputação, estratégia e cibersegurança. Gestão de identidade e acesso reduz risco cibernético, operacional, regulatório e reputacional. Continuidade de negócios reduz impactos operacionais, de liquidez, atendimento, compliance e confiança. Validação independente de modelos reduz erros de decisão, vieses, perdas financeiras e questionamentos regulatórios. A melhor mitigação é aquela que corta elos críticos da cadeia de propagação.
A matriz também fortalece a tomada de decisão porque leva a liderança a considerar efeitos secundários e terciários. Uma decisão aparentemente eficiente pode criar fragilidades ocultas. Reduzir custos em controles pode melhorar resultado de curto prazo, mas aumentar risco operacional, compliance e reputação. Automatizar decisões pode aumentar escala, mas elevar risco de modelo, opacidade e injustiça percebida. Expandir crédito pode aumentar receita, mas pressionar capital, provisão e liquidez. Terceirizar tecnologia pode acelerar transformação digital, mas criar dependência de fornecedores críticos. Crescer por aquisição pode aumentar mercado, mas trazer passivos regulatórios, culturais e operacionais. A matriz não impede decisões; ela qualifica decisões.
Do ponto de vista do conselho de administração, a matriz 10 por 10 deve ser usada como instrumento de governança estratégica, não como exercício operacional. O conselho não precisa acompanhar todas as células com o mesmo nível de detalhe, mas deve exigir que a diretoria identifique as interseções críticas para o modelo de negócios. Quais são as combinações de risco que podem ameaçar a continuidade? Quais eventos podem romper simultaneamente limites de capital, liquidez, reputação e compliance? Quais dependências tecnológicas podem interromper processos críticos? Quais modelos têm maior impacto decisório? Quais terceiros concentram risco operacional e cibernético? Quais iniciativas estratégicas aumentam complexidade regulatória? Quais indicadores antecedentes mostram deterioração conjunta? Essas perguntas elevam a conversa de risco do nível burocrático para o nível estratégico.
A matriz também deve dialogar diretamente com o apetite a risco. Muitas declarações de apetite a risco falham porque estabelecem limites por categoria, mas não tratam adequadamente as interações. A empresa define limite de inadimplência, limite de liquidez, limite de exposição de mercado, tolerância operacional, métricas de compliance e indicadores reputacionais, mas não especifica quais combinações são inaceitáveis. A maturidade está em reconhecer que alguns riscos são toleráveis isoladamente, mas não em conjunto. Uma leve deterioração de crédito pode ser aceitável; uma leve deterioração de crédito combinada com aumento de custo de funding, queda de liquidez, reclamações de clientes e falha operacional pode não ser. O apetite a risco deve capturar o risco composto.
A mesma lógica se aplica aos KRIs, os indicadores-chave de risco. Indicadores isolados são úteis, mas podem ser insuficientes para antecipar crises sistêmicas. Um aumento de reclamações pode parecer administrável. Um aumento de atrasos operacionais pode parecer pontual. Uma piora leve de inadimplência pode parecer normal. Uma elevação de tentativas de fraude pode parecer esperada. Um aumento de incidentes cibernéticos pode parecer rotina. Mas, quando esses sinais aparecem juntos, podem indicar uma deterioração estrutural. A empresa precisa desenvolver KRIs compostos, painéis integrados e gatilhos de escalonamento que mostrem não apenas a variação de cada risco, mas a correlação prática entre sinais de alerta.
A matriz 10 por 10 também deve ser incorporada aos testes de estresse e análises de cenário. Testes de estresse tradicionais muitas vezes simulam variáveis isoladas: aumento de inadimplência, choque de juros, queda de mercado, saída de depósitos, falha operacional ou ataque cibernético. A realidade, porém, combina choques. Um cenário robusto deveria simular, por exemplo, aumento de inadimplência com piora de funding, volatilidade de mercado, pressão de liquidez, ruído reputacional e restrição regulatória. Ou um ataque cibernético com indisponibilidade de canais, vazamento de dados, falha de comunicação, saída de clientes, reclamações massivas e intervenção de autoridades. O objetivo não é prever exatamente a próxima crise, mas testar a capacidade da empresa de responder a combinações plausíveis de eventos.
A interconectividade dos riscos também exige uma visão mais sofisticada de controles internos. Um controle não deve ser avaliado apenas pela sua aderência formal, mas pela sua capacidade de reduzir propagação. Controles de conciliação, segregação de funções, governança de acessos, validação de modelos, classificação de dados, gestão de terceiros, planos de continuidade, monitoramento de conduta e escalonamento de incidentes têm valor porque funcionam como barreiras entre uma falha inicial e uma crise ampliada. Uma empresa com bons controles não é aquela que nunca falha, mas aquela em que as falhas são detectadas cedo, contidas rapidamente, comunicadas adequadamente e corrigidas antes de se transformarem em eventos sistêmicos.
A auditoria interna tem papel relevante nesse contexto porque deve testar não apenas controles por área, mas também controles nas interfaces. Muitas falhas graves acontecem nos pontos de passagem: entre negócio e crédito, entre tecnologia e operação, entre compliance e produto, entre tesouraria e contabilidade, entre dados e modelos, entre fornecedor e empresa, entre primeira e segunda linha, entre gestão de crise e comunicação. A matriz 10 por 10 ajuda a auditoria a construir planos baseados em riscos transversais, avaliando se as dependências críticas estão compreendidas, documentadas, testadas e governadas. A pergunta de auditoria deixa de ser apenas “o controle existe?” e passa a ser “o controle funciona quando outro risco se materializa ao mesmo tempo?”.
A cultura de riscos é outro elemento essencial. Em uma cultura fragmentada, cada área defende seu indicador, minimiza seu problema e transfere impactos para outra área. Em uma cultura madura, as áreas reconhecem dependências, escalam sinais fracos, compartilham informações e discutem consequências sistêmicas. A matriz 10 por 10 é útil porque torna visível que ninguém é dono exclusivo da consequência final. Um erro de produto pode virar problema de compliance. Uma falha de tecnologia pode virar perda de receita. Uma decisão de crédito pode virar crise reputacional. Uma pressão comercial pode virar fragilidade operacional. Cultura de riscos é, em grande parte, a capacidade coletiva de enxergar o impacto da própria decisão no risco dos outros.
A interconectividade também muda a forma de comunicar riscos à alta administração. Relatórios executivos não deveriam se limitar a dizer que o risco de crédito está amarelo, liquidez está verde, compliance está verde, cibernético está vermelho e operacional está amarelo. Esse tipo de leitura pode ocultar a verdadeira exposição. Um relatório maduro deveria explicar quais interações estão se intensificando, quais riscos estão funcionando como gatilhos, quais áreas estão gerando pressão sobre outras, quais controles são mais críticos para evitar cascata e quais cenários exigem decisão executiva. A pergunta importante do relatório deve ser sobre o que pode acontecer em cadeia se este sinal se deteriorar?
Na prática as empresas deveriam criar um mapa de interdependência de riscos a partir da matriz. Esse mapa não precisa tratar todas as cem células com a mesma profundidade. O importante é identificar as interseções materiais para o negócio. Em uma instituição financeira por exemplo as interações entre crédito, liquidez, mercado, taxa de juros, modelo, compliance, reputação e cibersegurança são centrais. Em uma empresa de infraestrutura, continuidade operacional, fornecedores, segurança, regulação, reputação e liquidez podem ser dominantes. Em uma fintech, cibersegurança, operação, PLD, modelo, experiência do cliente, compliance e funding podem formar o núcleo do risco. A matriz é universal na lógica, mas específica na aplicação.
Um ponto sofisticado é reconhecer que a interconectividade tem velocidades diferentes. Alguns riscos se propagam lentamente, como deterioração de cultura, enfraquecimento de controles, perda gradual de qualidade de crédito ou obsolescência estratégica. Outros se propagam rapidamente, como ataque cibernético, corrida de liquidez, crise reputacional em rede social, falha sistêmica de pagamentos ou choque de mercado. A gestão de riscos precisa distinguir riscos de combustão lenta de riscos de explosão rápida. Os primeiros exigem monitoramento persistente, indicadores antecedentes e disciplina de governança. Os segundos exigem resposta imediata, planos de crise, comunicação clara e autoridade decisória bem definida.
Também é importante diferenciar correlação aparente de causalidade operacional. Nem todo risco que se move junto causa o outro. A matriz deve ser usada para identificar canais plausíveis de transmissão, não para criar relações artificiais. A pergunta técnica deve ser: qual é o mecanismo? Por exemplo, mercado afeta liquidez por chamadas de margem, venda forçada ou perda de valor de colateral. Cibernético afeta reputação por indisponibilidade, vazamento de dados ou perda de confiança. Modelo afeta crédito por aprovação inadequada, precificação errada ou subestimação de perda. Compliance afeta estratégia por restrições regulatórias, remediações obrigatórias ou impossibilidade de lançar produtos. Sem mecanismo claro, a matriz vira decoração; com mecanismo claro, vira ferramenta de gestão.
Outro elemento relevante é a existência de efeitos de segunda ordem. A primeira perda é o impacto imediato. A segunda ordem é a reação dos stakeholders. A terceira ordem é a mudança estrutural que essa reação provoca. Em uma falha operacional, a primeira ordem pode ser atraso. A segunda ordem pode ser reclamação de clientes e pressão regulatória. A terceira ordem pode ser perda de mercado, aumento de custo de controle e mudança estratégica. Em uma falha de crédito, a primeira ordem é inadimplência. A segunda é provisão e restrição de capital. A terceira é redução de crescimento, revisão de produtos e perda de confiança de investidores. A matriz ajuda a organizar essas camadas de consequência.
A relação entre riscos também pode produzir retroalimentação, quando o impacto retorna para agravar o risco original. Uma crise reputacional pode gerar saques ou perda de clientes, o que pressiona liquidez. A pressão de liquidez pode forçar venda de ativos, gerando perdas. As perdas reforçam a percepção de fragilidade, agravando reputação. A reputação deteriorada aumenta custo de funding, pressionando resultado. Resultado pior reduz capacidade de investimento em controles, aumentando risco operacional e cibernético. Esse ciclo mostra que a gestão de riscos precisa olhar para loops de feedback, não apenas para linhas causais simples.
A matriz 10 por 10 também é útil para discutir resiliência empresarial. Resiliência não é ausência de falhas. Resiliência é a capacidade de absorver choque, manter funções críticas, responder com rapidez, adaptar decisões e preservar confiança. Uma empresa resiliente entende quais riscos podem se propagar, quais barreiras precisam funcionar, quais processos são críticos, quais fornecedores são insubstituíveis, quais decisões precisam de autoridade prévia e quais mensagens devem ser comunicadas em situação de crise. A matriz transforma resiliência em algo concreto: ela mostra onde a empresa deve instalar barreiras de contenção.
No ambiente atual algumas interações merecem atenção especial. A primeira é entre cibersegurança, operação, reputação e liquidez. Essa combinação é crítica porque um incidente digital pode se transformar rapidamente em crise de confiança. Se clientes não conseguem acessar contas, realizar pagamentos, movimentar recursos ou confiar na integridade de seus dados, a reação pode ser imediata. O problema começa como tecnologia, vira operação, se transforma em reputação e pode chegar ao caixa. A velocidade dessa cadeia é alta, e muitas empresas ainda a subestimam por tratar cibersegurança como assunto técnico, não como risco empresarial.
A segunda interação crítica é entre modelo, crédito, compliance e reputação. Com o avanço da inteligência artificial, analytics e automação decisória, empresas passam a depender de modelos para decisões sensíveis. Se esses modelos forem opacos, enviesados, mal calibrados ou alimentados por dados ruins, podem gerar decisões injustas, perdas financeiras e questionamentos regulatórios. O risco não está apenas no erro estatístico; está na incapacidade de explicar, validar e governar decisões automatizadas. Em setores regulados, a combinação de modelo ruim com decisão em escala pode ser uma das maiores fontes de risco futuro.
A terceira interação crítica é entre estratégia, operação e compliance. Muitas empresas desenham estratégias ambiciosas sem avaliar se processos, sistemas, pessoas e controles conseguem sustentar a execução. O resultado é crescimento com fragilidade. Produtos são lançados antes de controles estarem prontos. Parcerias são fechadas antes de due diligence adequada. Novos canais são abertos antes de monitoramento efetivo. Novas geografias são exploradas antes de compreensão regulatória. A estratégia pode até estar correta em tese, mas a execução sem infraestrutura de risco gera perdas, sanções e dano reputacional.
A quarta interação crítica é entre mercado, taxa de juros, liquidez e capital. Em ambiente de volatilidade macroeconômica, choques de juros e reprecificação de ativos podem afetar simultaneamente valor econômico, margem, funding, colateral, duration, capital e confiança. Empresas que olham essas dimensões separadamente podem subestimar a pressão combinada. O risco não está apenas no movimento da curva ou no preço de mercado, mas na necessidade de liquidez em momento adverso, no comportamento de depositantes, na disponibilidade de linhas e na reação de investidores.
A quinta interação crítica é entre compliance, reputação e estratégia. Uma falha regulatória relevante pode limitar a capacidade da empresa de crescer, inovar, acessar parceiros ou obter autorizações. A empresa passa a operar sob remediação, com supervisão intensificada, custos adicionais e restrições de apetite. O dano reputacional pode afetar relacionamento com clientes, investidores e talentos. A estratégia deixa de ser ofensiva e passa a ser defensiva. Nesse sentido, compliance não é apenas custo de conformidade; é infraestrutura de liberdade estratégica.
Para aplicar a matriz de forma prática, a empresa deve começar identificando suas categorias críticas de risco e, em seguida, avaliar as principais interseções. Não basta preencher células com frases genéricas, mas é necessário descrever canais de transmissão específicos, evidências históricas, indicadores antecedentes, controles existentes, lacunas de mitigação, responsáveis e planos de resposta. A célula “cibernético impacta liquidez”, por exemplo deve responder sobre quais canais de pagamento poderiam parar? Quais fluxos de caixa seriam afetados? Qual seria o prazo máximo tolerável de indisponibilidade? Quais clientes teriam maior probabilidade de saída? Quais obrigações regulatórias seriam acionadas? Quais linhas de contingência estariam disponíveis? Quem decide? Quem comunica? Quem executa?
O mesmo raciocínio vale para “modelo impacta crédito”. Quais modelos influenciam aprovação, limite, preço, cobrança ou provisão? Qual é o volume de decisões automatizadas? Qual é a frequência de validação? Quais variáveis são mais sensíveis? Existem testes de estabilidade, backtesting, análise de viés e revisão independente? Há documentação suficiente? O modelo é usado para o propósito aprovado? Há monitoramento de drift? Quais decisões podem ser revertidas? Qual é o impacto no capital se o modelo estiver subestimando risco? A matriz ganha valor quando força esse tipo de pergunta concreta.
Para “operacional impacta reputacional”, a empresa deveria mapear processos que tocam diretamente a experiência do cliente: onboarding, pagamentos, atendimento, cobrança, contestação, portabilidade, resgates, canais digitais, envio de informações, comunicação de incidentes e resolução de reclamações. Uma falha operacional nesses processos tem impacto reputacional muito maior do que uma falha em processo interno de baixa visibilidade. Logo, a severidade não depende apenas da perda financeira, mas da exposição do processo à confiança do cliente e do mercado.
Para “compliance impacta estratégico”, a análise deve observar quais iniciativas dependem de autorização regulatória, aderência normativa, relacionamento com supervisor, robustez de controles e capacidade de demonstrar governança. Uma empresa sob remediação regulatória pode ter dificuldade de lançar produtos, adquirir empresas, expandir canais, acessar parceiros internacionais ou operar determinados negócios. O risco de compliance, nesse caso, reduz opções estratégicas. Ele estreita o campo de manobra.
Para “liquidez impacta estratégico”, a empresa precisa avaliar como uma restrição de caixa alteraria prioridades. Quais investimentos seriam suspensos? Quais produtos deixariam de crescer? Quais ativos seriam vendidos? Quais linhas seriam acionadas? Quais compromissos poderiam ser renegociados? Qual seria o impacto sobre pessoas, tecnologia, clientes e fornecedores? Liquidez não é apenas sobrevivência financeira; é capacidade de preservar escolhas estratégicas em situação adversa.
A matriz também deve ser usada para melhorar a governança de incidentes. Em um evento crítico, a empresa deve rapidamente classificar não apenas o evento de origem, mas os riscos secundários acionados. Um incidente cibernético relevante não deve ser tratado apenas pelo comitê de tecnologia. Deve envolver operação, jurídico, compliance, comunicação, negócios, tesouraria, riscos, auditoria quando aplicável e alta administração. A resposta deve ser multidisciplinar porque a propagação é multidisciplinar. A matriz ajuda a definir previamente quem deve estar na sala quando determinado risco aciona outros riscos.
Outro uso importante é a definição de planos de contingência integrados. Muitas empresas têm planos separados: plano de continuidade, plano de resposta a incidentes cibernéticos, plano de liquidez, plano de comunicação de crise, plano de recuperação operacional, plano regulatório. O problema é que, na crise, esses planos precisam funcionar juntos. A matriz permite testar se os planos conversam entre si. Se um ataque cibernético gerar indisponibilidade de canais e pressão de liquidez, o plano cibernético aciona o plano de liquidez? Se uma crise reputacional gerar aumento de reclamações e saída de clientes, o plano de comunicação aciona a tesouraria? Se uma falha de modelo gerar decisões inadequadas em escala, o plano de governança de modelos aciona compliance, jurídico e atendimento? Resiliência exige integração de planos.
A matriz também permite uma discussão mais madura sobre materialidade, pois nem toda interseção merece o mesmo nível de controle. A materialidade deve considerar impacto financeiro, impacto regulatório, velocidade de propagação, reversibilidade, visibilidade externa, dependência de terceiros, concentração, complexidade operacional e sensibilidade reputacional. Uma interseção de baixo impacto e baixa velocidade pode ser monitorada. Uma interseção de alto impacto e alta velocidade exige planos, limites, testes e escalonamento. Uma interseção de baixa probabilidade, mas impacto extremo, exige cenário de estresse e plano de resposta, mesmo que não apareça como prioridade em uma matriz tradicional de probabilidade e impacto.
Um ponto crítico é que a matriz deve ser dinâmica. As interconexões mudam com o tempo. Uma empresa mais digital aumenta a relação entre cibersegurança, operação e reputação. Uma empresa mais automatizada aumenta a relação entre modelo, compliance e conduta. Uma empresa mais alavancada aumenta a relação entre juros, mercado, liquidez e crédito. Uma empresa mais dependente de terceiros aumenta a relação entre operação, cibersegurança, continuidade e compliance. Uma empresa em crescimento acelerado aumenta a relação entre estratégia, operação, crédito e cultura. Portanto a matriz não deve ser revisada apenas uma vez por ano como formalidade; deve acompanhar mudanças relevantes no modelo de negócios.
A interconectividade dos riscos também reforça a necessidade de dados integrados. Se cada área possui sua própria base, seus próprios conceitos, seus próprios indicadores e sua própria taxonomia, a empresa terá dificuldade de enxergar relações. Dados de reclamações podem antecipar risco operacional e reputacional. Dados de incidentes podem antecipar risco cibernético e compliance. Dados de cobrança podem antecipar risco de crédito e conduta. Dados de liquidez podem antecipar risco estratégico. Dados de auditoria podem revelar fragilidade de controle antes da perda. O desafio é transformar dados dispersos em inteligência de risco integrada.
A governança de dados deixa de ser tema técnico e passa a ser um dos pilares da interconectividade. Dados incorretos alimentam modelos ruins. Modelos ruins geram decisões erradas. Decisões erradas produzem perdas, reclamações, sanções e dano reputacional. Dados incompletos dificultam monitoramento de PLD, aumentam risco regulatório e reduzem qualidade da tomada de decisão. Dados inconsistentes prejudicam relatórios ao conselho e podem gerar falsa sensação de controle. Em uma empresa orientada por dados, a qualidade da informação é uma barreira primária contra cascatas de risco.
A matriz também melhora a análise de terceiros e fornecedores críticos. Um fornecedor de tecnologia pode ser simultaneamente fonte de risco operacional, cibernético, regulatório, reputacional e estratégico. Um parceiro comercial pode gerar risco de conduta, PLD, crédito e imagem. Um prestador de serviço de nuvem pode concentrar dependência operacional e continuidade. A análise de terceiros não deve perguntar apenas se o fornecedor é bom, mas quais riscos internos ele pode acionar caso falhe. Dependência externa é uma forma de interconectividade expandida: o risco nasce fora, mas se materializa dentro.
Em setores regulados, a matriz também ajuda a estruturar uma relação mais objetiva com supervisores. Reguladores tendem a olhar cada vez mais para governança, resiliência operacional, conduta, segurança cibernética, PLD, continuidade, dados, modelos e capacidade de resposta. Uma empresa que demonstra compreender suas interdependências transmite maturidade. Uma empresa que trata falhas como eventos isolados, sem análise de causa raiz e sem avaliação de impactos cruzados, tende a parecer reativa. A matriz, quando bem usada, melhora a qualidade da evidência de governança.
A dimensão humana também não deve ser ignorada. Pessoas e cultura atravessam toda a matriz. Pressão por metas pode afetar crédito, compliance, operação e reputação. Falta de capacitação pode afetar modelos, controles, atendimento e resposta a incidentes. Liderança defensiva pode reduzir escalonamento e esconder sinais fracos. Incentivos desalinhados podem estimular risco excessivo. Rotatividade elevada pode fragilizar continuidade e memória institucional. Cultura permissiva pode transformar pequenas exceções em padrão. A matriz de riscos é, em parte, uma matriz de comportamentos organizacionais.
O maior risco da matriz é ela virar apenas um artefato visual. Para evitar isso, ela precisa produzir decisões. Uma boa matriz deve resultar em ações concretas: revisão de KRIs, integração de comitês, melhoria de controles transversais, testes de estresse combinados, planos de contingência integrados, revisão de apetite a risco, fortalecimento de governança de modelos, priorização de investimentos em cibersegurança, revisão de terceiros críticos, melhoria de dados, treinamento de liderança e ajustes no reporte ao conselho. Se a matriz não muda a agenda executiva, ela não cumpriu seu papel.
A interconectividade também exige humildade técnica. Nenhuma empresa consegue prever todas as combinações possíveis. O objetivo não é criar uma matriz perfeita, mas desenvolver capacidade de antecipar, detectar, responder e aprender. A matriz deve ser complementada por análise de cenários, lições aprendidas, near misses, eventos externos, auditorias, testes de continuidade, simulações de crise e revisão pós-incidente. A empresa aprende não apenas com suas perdas, mas com as perdas dos outros. Cada crise de mercado, cada ataque cibernético, cada falha operacional pública, cada sanção regulatória relevante e cada colapso reputacional em outra empresa deve ser usado para perguntar: “essa cadeia poderia acontecer conosco?”.
A gestão de riscos moderna não é apenas a gestão de categorias, mas é a gestão das interações entre categorias. Em que não basta saber que existe risco de crédito, mas é preciso saber como ele pressiona liquidez, capital, reputação e estratégia. Não basta saber que existe risco cibernético, mas é preciso saber como ele interrompe operação, aciona reguladores, afeta clientes e reduz confiança. Não basta saber que existe risco de modelo, mas é preciso saber como ele escala decisões erradas. Não basta saber que existe risco de compliance, mas é preciso saber como ele limita crescimento e destrói credibilidade. Não basta saber que existe risco estratégico, mas é preciso saber se a empresa tem capacidade real de executar a estratégia sem criar fragilidade sistêmica.
A matriz 10 por 10 é no fundo uma ferramenta para tornar visível aquilo que muitas empresas só descobrem durante a crise de que os riscos já estavam conectados antes do evento, mas o que faltava era enxergar a conexão. A crise apenas revela a arquitetura oculta das dependências. Revela quais processos eram críticos, quais dados eram frágeis, quais fornecedores eram concentrados, quais modelos eram pouco governados, quais controles eram formais, quais comitês não conversavam, quais indicadores eram atrasados e quais decisões estratégicas haviam sido tomadas com otimismo excessivo.
Por isso, a pergunta mais importante para uma liderança não é sobre “quais riscos temos no mapa?”, mas a pergunta mais importante é sobre quais interações podem transformar um problema administrável em uma crise corporativa? Essa pergunta muda a qualidade da governança. Ela força a empresa a pensar em propagação, velocidade, contágio, concentração, dependência, confiança, liquidez, dados, tecnologia, cultura e decisão. Ela aproxima gestão de riscos da estratégia real do negócio.
A interconectividade entre riscos mostra que a empresa não quebra apenas porque um risco se materializa, mas quebra porque vários riscos se materializam em sequência, porque os controles não estavam conectados, porque os indicadores não conversavam, porque os planos eram separados, porque a comunicação foi lenta, porque a governança demorou a escalar e porque a liderança tratou o primeiro sinal como evento isolado. O risco isolado pode ser absorvido. O risco em cadeia pode destruir valor.
A matriz 10 por 10, quando bem utilizada, ajuda a empresa a sair da ilusão de controle e entrar na disciplina da resiliência. Ela não serve para assustar a liderança, mas para prepará-la. Não serve para aumentar burocracia, mas para melhorar julgamento. Não serve para multiplicar relatórios, mas para qualificar decisões. Não serve para provar que tudo é risco, mas para mostrar quais conexões importam. Sua força está em transformar complexidade em linguagem gerencial, permitindo que conselho, diretoria e áreas técnicas conversem sobre o mesmo sistema.
Em um ambiente de volatilidade, digitalização, pressão regulatória, inteligência artificial, dependência tecnológica, exposição reputacional instantânea e interdependência financeira, a gestão de riscos eficaz não será definida por quem possui a matriz mais extensa, mas por quem compreende melhor os elos invisíveis. A vantagem competitiva estará nas empresas que identificam cedo os pontos de propagação, protegem seus nós críticos, testam cenários combinados, reduzem fragilidades transversais e tomam decisões antes que a crise faça isso por elas.
A reflexão que deixo é de que risco é relação. Risco é o caminho entre uma falha e suas consequências. Risco é o movimento que transforma uma vulnerabilidade técnica em perda financeira, uma decisão estratégica em sanção, uma falha operacional em reputação destruída, um modelo enviesado em injustiça percebida, uma volatilidade de mercado em crise de liquidez, um incidente cibernético em perda de confiança. Empresas maduras não gerenciam apenas riscos; gerenciam as conexões que fazem os riscos crescerem.
Fica um convite para uma pergunta permanente sobre se estamos olhando para os riscos como peças soltas ou como um sistema interdependente? A resposta define a maturidade da governança. Quem olha peças soltas reage tarde. Quem olha o sistema antecipa. Quem olha peças soltas discute sintomas. Quem olha o sistema entende causas. Quem olha peças soltas protege áreas. Quem olha o sistema protege a empresa.
Queria agora detalhar mais esta tal matriz 10 por 10 de interseção de riscos, que deve ser lida como um mapa de causa, propagação e amplificação. A lógica é simples em que a categoria de risco posicionada na linha representa o risco de origem, ou seja, o fator que inicia a pressão, já a categoria posicionada na coluna representa o risco impactado, ou seja, a dimensão que sofre o efeito secundário. A diagonal central fica neutra porque não trata da relação do risco consigo mesmo, mas das conexões entre riscos diferentes. O valor da matriz está exatamente nisso de mostrar que uma empresa não sofre apenas com riscos isolados, mas com cadeias de transmissão.
Esta minha matriz contempla dez grandes categorias que são risco operacional, risco de crédito, risco de taxa de juros, risco de modelo, risco de mercado, risco de liquidez, risco de compliance, risco estratégico, risco reputacional e risco cibernético, em que cada uma dessas categorias pode atuar como causa, consequência ou acelerador das demais. Em uma leitura madura, a empresa deixa de perguntar apenas sobre “qual risco está elevado?” e passa a perguntar “qual risco elevado pode contaminar os demais, por qual canal, em quanto tempo e com qual severidade?”.
Vamos agora tratar de cada um destes categorias de riscos e sua inteconexão:
Risco operacional como origem de que quando a falha de execução contamina todo o sistema
O risco operacional nasce de falhas em processos, pessoas, sistemas, controles, governança, fornecedores ou execução. Na matriz ele aparece como uma das fontes mais relevantes de propagação porque muitos eventos críticos começam com algo aparentemente simples como um erro de cadastro, uma falha de liquidação, uma inconsistência de dados, uma indisponibilidade de sistema, uma cobrança mal processada, uma conciliação atrasada ou uma deficiência de controle.
Quando o risco operacional impacta o risco de crédito, a matriz mostra que falhas de atendimento, cobrança ou servicing podem aumentar inadimplência. Em termos práticos, uma carteira de crédito pode se deteriorar não porque o cliente piorou economicamente, mas porque a empresa falhou em cobrar corretamente, registrar pagamentos, atualizar garantias, renegociar contratos, monitorar covenants ou tratar atrasos precoces. O risco começa operacional, mas a perda aparece como crédito.
Quando impacta o risco de taxa de juros, erros de booking, classificação contábil, parametrização de sistemas ou registro de instrumentos podem distorcer a exposição real à curva de juros. Uma operação registrada com indexador errado, prazo incorreto ou fluxo de caixa mal modelado pode fazer a empresa acreditar que está protegida quando, na verdade, está exposta.
Quando impacta o risco de modelo, entradas ruins corrompem saídas. Modelos dependem de dados. Se os dados de inadimplência, garantias, preços, ratings, comportamento de clientes ou fluxos de caixa forem imprecisos, o modelo produzirá uma decisão aparentemente técnica, mas materialmente errada. Essa é uma das conexões mais perigosas de que dado operacional ruim gera decisão gerencial ruim.
Quando impacta o risco de mercado, erros de execução de ordens, trades, boletas, limites, confirmações ou liquidação podem gerar perdas financeiras diretas. Uma ordem duplicada, um hedge mal registrado ou uma posição lançada incorretamente pode criar exposição não autorizada e perda de mercado.
Quando impacta o risco de liquidez, atrasos em pagamentos, falhas em liquidações, problemas de conciliação ou indisponibilidade de canais podem criar estresse de caixa. A empresa pode ter recursos disponíveis, mas não conseguir movimentá-los ou liquidá-los no tempo necessário.
Quando impacta o risco de compliance, lacunas de controle podem gerar descumprimento regulatório. Uma falha de processo pode resultar em reporte incorreto, atraso em comunicação obrigatória, erro em cadastro, falha de monitoramento de PLD, violação de privacidade ou inadequação documental.
Quando impacta o risco estratégico, falhas de execução podem inviabilizar planos. A estratégia pode estar correta no papel, mas se processos, pessoas, tecnologia e controles não suportarem a execução, o plano perde credibilidade.
Quando impacta o risco reputacional, falhas de serviço corroem confiança. Reclamações recorrentes, indisponibilidade, erros de cobrança, atrasos ou má experiência do cliente transformam deficiência operacional em percepção pública de incompetência.
Quando impacta o risco cibernético, controles operacionais fracos permitem intrusões. Gestão inadequada de acessos, senhas, fornecedores, exceções, patches, segregação de funções ou monitoramento pode abrir portas para ataques.
Risco de crédito como origem de quando a inadimplência vira pressão sobre capital, liquidez, estratégia e confiança
O risco de crédito é o risco de perda associado ao não cumprimento de obrigações por clientes, contrapartes ou emissores. Na matriz, ele não aparece apenas como perda financeira direta. Ele funciona como gatilho para uma série de impactos secundários.
Quando o crédito impacta o risco operacional, cobranças, renegociações, execuções de garantias e recuperação de crédito passam a pressionar estruturas operacionais. Uma onda de inadimplência aumenta volume de atendimento, cobrança, jurídico, renegociação e processamento de garantias.
Quando impacta o risco de taxa de juros, a deterioração de crédito pode provocar abertura de spreads e reprecificação de ativos. O mercado passa a exigir retorno maior para carregar risco, o que altera valuations e sensibilidade financeira.
Quando impacta o risco de modelo, dados de estresse podem degradar a acurácia dos modelos. Modelos calibrados em períodos normais podem não capturar adequadamente comportamento de inadimplência em crise.
Quando impacta o risco de mercado, choques de crédito afetam preços. Títulos privados, instrumentos estruturados, derivativos de crédito ou carteiras marcadas a mercado podem perder valor rapidamente quando a percepção de risco de crédito se deteriora.
Quando impacta o risco de liquidez, perdas de crédito reduzem confiança de financiadores e investidores, dificultando acesso a funding. A empresa pode sofrer não apenas com inadimplência, mas com menor capacidade de captar recursos.
Quando impacta o risco de compliance, falhas de provisionamento, classificação de risco, divulgação ou tratamento regulatório podem emergir. Uma deterioração de crédito mal reconhecida pode gerar questionamentos de auditoria, reguladores e investidores.
Quando impacta o risco estratégico, a empresa pode reduzir concessões, paralisar crescimento, sair de segmentos, rever produtos ou abandonar mercados. A estratégia deixa de ser ofensiva e passa a ser defensiva.
Quando impacta o risco reputacional, write-offs, perdas relevantes, aumento de inadimplência ou falhas de cobrança podem afetar a confiança de clientes, investidores e reguladores.
Quando impacta o risco cibernético, embora a matriz não detalhe fortemente essa célula, existe uma conexão prática: ambientes de crédito pressionados podem aumentar tentativas de fraude, manipulação cadastral, ataques a canais digitais e exploração de vulnerabilidades em processos de concessão ou cobrança.
Risco de taxa de juros como origem de quando a curva altera valor, margem, funding e comportamento
O risco de taxa de juros decorre de mudanças na estrutura a termo das taxas, afetando valor econômico, margem financeira, fluxos de caixa, duration, funding e capacidade de pagamento. Ele é especialmente relevante em instituições financeiras, seguradoras, fundos de pensão, tesourarias corporativas e empresas alavancadas.
Quando impacta o risco operacional, mudanças de juros aumentam a carga operacional de hedge, rebalanceamento, marcação, validação, simulação e controle. A tesouraria, o back office, o middle office e a contabilidade passam a trabalhar sob maior pressão.
Quando impacta o risco de crédito, juros mais altos elevam custo da dívida e enfraquecem devedores. Clientes com margem apertada podem atrasar pagamentos, renegociar ou inadimplir.
Quando impacta o risco de modelo, premissas erradas de duration, pré-pagamento, comportamento de depósitos sem vencimento ou sensibilidade de margem podem distorcer a exposição real.
Quando impacta o risco de mercado, deslocamentos de curva reprecificam carteiras. Títulos prefixados, instrumentos indexados, derivativos e posições estruturais sofrem alteração de valor.
Quando impacta o risco de liquidez, custos de funding sobem e o risco de saída de recursos aumenta. Em ambiente de juros elevados, investidores migram para alternativas mais rentáveis, depositantes reavaliam posições e linhas de financiamento ficam mais caras.
Quando impacta o risco de compliance, falhas de disclosure de ALM, IRRBB, sensibilidade, margem ou adequação de produtos podem atrair escrutínio.
Quando impacta o risco estratégico, pressão sobre margem muda prioridades. A empresa pode postergar investimentos, rever crescimento, alterar mix de produtos ou mudar apetite comercial.
Quando impacta o risco reputacional, volatilidade de resultados pode afetar confiança. Investidores e stakeholders podem interpretar oscilação de margem ou perdas de valor econômico como fragilidade de gestão.
Quando impacta o risco cibernético, sistemas de tesouraria, ALM e pricing tornam-se alvos mais críticos, porque a dependência de processamento rápido e correto aumenta em períodos de volatilidade.
Risco de modelo como origem de quando a falsa precisão escala decisões erradas
O risco de modelo surge quando modelos quantitativos, estatísticos, financeiros, regulatórios ou de inteligência artificial produzem decisões inadequadas por dados ruins, premissas frágeis, falhas de desenvolvimento, validação insuficiente, uso indevido ou baixa explicabilidade. É um risco especialmente perigoso porque transmite confiança técnica mesmo quando está errado.
Quando impacta o risco operacional, modelos ruins desalinhados à capacidade operacional podem gerar fluxos impraticáveis. Um modelo pode aprovar volume de clientes que a operação não consegue processar, ou exigir processos de cobrança e monitoramento incompatíveis com a estrutura existente.
Quando impacta o risco de crédito, scoring defeituoso precifica mal tomadores, aprova clientes inadequados, rejeita bons clientes ou subestima perdas. O erro vira inadimplência, provisão e deterioração de carteira.
Quando impacta o risco de taxa de juros, modelos de duration, convexidade, pré-pagamento ou comportamento de depósitos podem mensurar incorretamente exposição à curva.
Quando impacta o risco de mercado, modelos de VaR, pricing, volatilidade, correlação ou stress podem subestimar risco, especialmente em caudas de distribuição e regimes de mercado não observados.
Quando impacta o risco de liquidez, modelos de fluxo de caixa podem errar saídas, entradas, comportamento de clientes e necessidade de funding. O risco aparece quando a liquidez projetada não existe na prática.
Quando impacta o risco de compliance, opacidade, viés ou ausência de explicabilidade podem gerar escrutínio regulatório. Isso é particularmente relevante em modelos de concessão de crédito, PLD, fraude, precificação, suitability e inteligência artificial.
Quando impacta o risco estratégico, previsões erradas podem alocar capital em produtos, segmentos ou mercados inadequados. Uma estratégia baseada em modelo falho é uma estratégia baseada em falsa evidência.
Quando impacta o risco reputacional, resultados injustos, discriminatórios, inconsistentes ou inexplicáveis podem prejudicar a marca. Decisões automatizadas mal explicadas podem gerar percepção de abuso ou arbitrariedade.
Quando impacta o risco cibernético, adulteração, envenenamento de dados ou manipulação de modelos pode corromper outputs. O modelo passa a ser não apenas ferramenta analítica, mas superfície de ataque.
Risco de mercado como origem de quando volatilidade vira perda, caixa e desconfiança
O risco de mercado decorre de variações em preços, taxas, câmbio, commodities, spreads, volatilidade e correlações. Na matriz, ele se conecta fortemente com liquidez, crédito, modelo, estratégia e reputação.
Quando impacta o risco operacional, picos de volume em mercado pressionam capacidade operacional. Mais trades, ajustes, chamadas de margem, confirmações, conciliações e liquidações aumentam a chance de erro.
Quando impacta o risco de crédito, queda de colaterais aumenta perda dado inadimplência. Garantias que pareciam suficientes podem se tornar insuficientes quando preços caem.
Quando impacta o risco de taxa de juros, choques de yield alteram exposições, duration, valuation e sensibilidade de carteiras.
Quando impacta o risco de modelo, volatilidade quebra premissas. Correlações mudam, distribuições deixam de ser normais, liquidez desaparece e históricos deixam de representar o regime vigente.
Quando impacta o risco de liquidez, chamadas de margem drenam caixa. Esse é um dos canais mais críticos: perda de mercado pode exigir liquidez imediata, forçando venda de ativos.
Quando impacta o risco de compliance, mercados voláteis aumentam risco de conduta, suitability, abuso de mercado, comunicação inadequada e venda indevida de produtos.
Quando impacta o risco estratégico, mudanças de mercado podem quebrar a estratégia. Produtos deixam de ser rentáveis, hedge fica caro, clientes mudam comportamento e planos de crescimento perdem fundamento.
Quando impacta o risco reputacional, queda de preço de ações, perdas em carteiras ou exposição mal compreendida afetam imagem e confiança.
Quando impacta o risco cibernético, plataformas de negociação se tornam alvos atrativos, especialmente em momentos de alta volatilidade, quando indisponibilidade ou manipulação pode causar perdas significativas.
Risco de liquidez como origem de quando falta caixa e sobra urgência
O risco de liquidez é a incapacidade de honrar obrigações no prazo ou de financiar posições sem perdas relevantes. Ele é um dos maiores amplificadores da matriz porque reduz tempo de decisão e aumenta severidade dos demais riscos.
Quando impacta o risco operacional, pagamentos perdidos ou atrasados desorganizam processos. A área operacional passa a lidar com exceções, reclamações, reprocessamentos, multas e contingências.
Quando impacta o risco de crédito, vendas forçadas podem cristalizar perdas. Além disso, empresas sob pressão de liquidez podem reduzir crédito abruptamente, prejudicando clientes e aumentando inadimplência indireta.
Quando impacta o risco de taxa de juros, custos de refinanciamento sobem. A empresa passa a captar em condições piores, com prazos menores e spreads maiores.
Quando impacta o risco de modelo, modelos de estresse podem falhar justamente na crise. Premissas de estabilidade de depósitos, liquidez de ativos ou comportamento de clientes podem se mostrar otimistas.
Quando impacta o risco de mercado, fire sales deprimem valuations. A venda forçada de ativos derruba preços, gerando perdas adicionais.
Quando impacta o risco de compliance, quebra de ratios, limites regulatórios ou métricas prudenciais pode acionar medidas de supervisão.
Quando impacta o risco estratégico, planos de crescimento podem parar abruptamente. Liquidez escassa reduz liberdade estratégica.
Quando impacta o risco reputacional, saques, resgates, atrasos ou sinais de fragilidade de funding deterioram confiança.
Quando impacta o risco cibernético, canais de pagamento tornam-se ainda mais críticos. Se a liquidez já está pressionada, qualquer falha digital em pagamentos pode agravar a crise.
Risco de compliance como origem de quando descumprimento vira restrição de negócio:
O risco de compliance envolve descumprimento de leis, normas, políticas, códigos de conduta, regras regulatórias, obrigações contratuais e expectativas de supervisores. Ele é frequentemente subestimado porque muitas empresas o tratam como risco de multa, quando na prática ele pode restringir a estratégia inteira.
Quando impacta o risco operacional, remediações absorvem recursos. A empresa precisa revisar processos, sistemas, cadastros, controles, políticas, treinamento e governança.
Quando impacta o risco de crédito, restrições regulatórias ou de conduta podem reduzir receita, limitar concessões, alterar produtos e aumentar custo de observância.
Quando impacta o risco de taxa de juros, regras de produto, suitability, transparência ou precificação podem limitar formas de repasse de custo e margem.
Quando impacta o risco de modelo, exigências de explicabilidade, justiça, transparência e validação podem tornar modelos inadequados ou exigir forte revisão.
Quando impacta o risco de mercado, custos de monitoramento de abuso de mercado, suitability, conduta e vigilância aumentam em períodos de maior pressão regulatória.
Quando impacta o risco de liquidez, regras de buffers, reservas, capital, concentração ou restrições prudenciais podem bloquear recursos que a empresa gostaria de usar.
Quando impacta o risco estratégico, opções de negócio se estreitam. A empresa pode ser impedida de lançar produtos, operar em segmentos, adquirir empresas, usar parceiros ou expandir canais.
Quando impacta o risco reputacional, sanções públicas, investigações e termos de ajustamento deterioram marca.
Quando impacta o risco cibernético, exigências regulatórias de segurança aumentam padrões mínimos, investimentos obrigatórios, controles de privacidade, resposta a incidentes e governança de dados.
Risco estratégico como origem de quando a escolha errada cria fragilidade sistêmica:
O risco estratégico decorre de decisões de negócio mal formuladas, mal executadas ou desalinhadas ao ambiente competitivo, regulatório, tecnológico e financeiro. Ele é um risco de origem muito poderoso porque nasce no topo da empresa.
Quando impacta o risco operacional, desenho ruim de estratégia embute ineficiência. Crescer sem processos, lançar produtos sem suporte ou reduzir custos em áreas críticas aumenta falhas.
Quando impacta o risco de crédito, expansão excessiva pode deteriorar qualidade de carteira. Crescimento agressivo frequentemente flexibiliza critérios de concessão.
Quando impacta o risco de taxa de juros, descasamentos de ativos e passivos podem criar choques de resultado, capital e liquidez.
Quando impacta o risco de modelo, excesso de confiança em previsões frágeis leva a decisões equivocadas. Estratégias baseadas em cenários otimistas podem alocar capital de forma inadequada.
Quando impacta o risco de mercado, posicionamento errado pode levar à perda de participação, exposição a segmentos voláteis ou desalinhamento com tendências de preço.
Quando impacta o risco de liquidez, expansão excessiva consome funding. A empresa cresce mais rápido do que sua capacidade de financiar o balanço.
Quando impacta o risco de compliance, entrar em mercados, produtos ou países hostis em termos regulatórios aumenta o risco de descumprimento.
Quando impacta o risco reputacional, iniciativas fracassadas reduzem credibilidade. O mercado passa a duvidar da capacidade de execução da liderança.
Quando impacta o risco cibernético, subinvestimento em resiliência enfraquece a empresa. Estratégia digital sem segurança adequada é crescimento sobre fragilidade.
Risco reputacional como origem de quando a confiança perdida acelera todos os demais riscos:
O risco reputacional é a perda de confiança de clientes, investidores, reguladores, colaboradores, fornecedores, parceiros e sociedade. Ele pode nascer como consequência, mas rapidamente se torna causa de novos riscos.
Quando impacta o risco operacional, queda de moral e piora de clima afetam qualidade de serviço. Equipes sob crise reputacional erram mais, respondem pior e perdem foco.
Quando impacta o risco de crédito, clientes podem evitar produtos de crédito da empresa, bons tomadores podem migrar para concorrentes e a carteira pode piorar.
Quando impacta o risco de taxa de juros, prêmio de funding sobe. Credores exigem mais retorno para financiar uma empresa percebida como arriscada.
Quando impacta o risco de modelo, confiança em decisões automatizadas cai. Clientes, reguladores e sociedade passam a questionar critérios, vieses e resultados.
Quando impacta o risco de mercado, investidores vendem ações, títulos ou instrumentos emitidos pela empresa. A percepção negativa acelera queda de preço.
Quando impacta o risco de liquidez, depósitos, resgates e funding saem. A confiança é um ativo central da liquidez.
Quando impacta o risco de compliance, reguladores intensificam escrutínio. Uma empresa sob crise reputacional passa a ser observada com mais rigor.
Quando impacta o risco estratégico, parcerias falham, aquisições ficam mais difíceis, talentos saem e clientes recusam associação com a marca.
Quando impacta o risco cibernético, violações de dados e incidentes digitais viram manchete com maior velocidade e severidade. Uma empresa já fragilizada reputacionalmente tem menor margem de confiança.
Risco cibernético como origem de quando tecnologia vira risco operacional, financeiro e reputacional
O risco cibernético envolve ataques, intrusões, indisponibilidade, vazamento de dados, ransomware, fraude digital, manipulação de sistemas, comprometimento de fornecedores, erro de configuração, falhas de identidade e acesso, e exploração de vulnerabilidades. Na matriz, ele aparece como uma das origens mais críticas porque pode se propagar em minutos.
Quando impacta o risco operacional, indisponibilidades interrompem processos críticos. Canais digitais, pagamentos, liquidação, atendimento, cadastro, cobrança e sistemas internos podem parar.
Quando impacta o risco de crédito, embora a matriz não detalhe fortemente essa célula, ataques podem comprometer dados cadastrais, garantias, scores, originação, cobrança e prevenção a fraude, afetando qualidade da carteira.
Quando impacta o risco de taxa de juros, operações de tesouraria podem ser interrompidas. Em mercados voláteis, não conseguir operar, hedgear ou liquidar pode aumentar exposição.
Quando impacta o risco de modelo, envenenamento de dados ou manipulação de algoritmos corrompe decisões. Modelos passam a operar sobre bases comprometidas.
Quando impacta o risco de mercado, algoritmos podem ser manipulados, ordens podem ser afetadas e plataformas podem perder integridade.
Quando impacta o risco de liquidez, pagamentos podem congelar e caixa pode ficar preso. Esse é um dos efeitos mais graves em instituições financeiras e empresas dependentes de canais digitais.
Quando impacta o risco de compliance, vazamento de dados, falhas de privacidade, descumprimento de comunicação de incidentes e deficiências de controles podem gerar penalidades.
Quando impacta o risco estratégico, o roadmap digital pode ser atrasado. A empresa pode suspender lançamentos, rever arquitetura, aumentar investimentos emergenciais e perder vantagem competitiva.
Quando impacta o risco reputacional, a confiança cai rapidamente. Em cibersegurança, a perda de confiança pode ser mais severa do que a perda financeira direta, porque clientes não sabem se seus dados, recursos e operações estão seguros.
As interconexões mais críticas da matriz
A primeira grande interconexão crítica é cibernético → operacional → reputacional → liquidez. Um ataque derruba canais digitais. A operação para. Clientes reclamam. A mídia repercute. Reguladores perguntam. Clientes retiram recursos ou reduzem relacionamento. A empresa enfrenta pressão de caixa. O evento começou técnico, mas virou crise de confiança e liquidez.
A segunda é modelo → crédito → capital → estratégia. Um modelo subestima risco. A empresa concede crédito em excesso ou precifica mal. A inadimplência sobe. Provisões aumentam. Capital e resultado são pressionados. A estratégia de crescimento é revista. O erro começou analítico, mas virou limitação estratégica.
A terceira é mercado → liquidez → reputação → funding. Um choque de preços gera chamadas de margem ou perdas de valor. A empresa precisa de caixa. Vende ativos com desconto. O mercado percebe fragilidade. O custo de funding sobe. A liquidez piora novamente. Aqui surge um ciclo de retroalimentação.
A quarta é compliance → reputação → estratégia. Uma falha regulatória vira sanção ou investigação. A reputação se deteriora. Parceiros recuam. Reguladores intensificam supervisão. Novos produtos ou expansões são adiados. O risco jurídico-regulatório vira perda estratégica.
A quinta é operacional → compliance → reputação. Uma falha de processo gera descumprimento de regra. A empresa precisa explicar o erro. Se a falha afetar clientes, dados, pagamentos ou conduta, o impacto reputacional pode ser muito maior que a perda operacional direta.
A sexta é taxa de juros → crédito → liquidez → estratégia. Juros sobem. Clientes ficam pressionados. Inadimplência aumenta. Funding encarece. A empresa reduz concessões, crescimento e investimento. Um movimento macroeconômico vira mudança estratégica.
A sétima é estratégia → operacional → cibernético → reputacional. A empresa acelera transformação digital sem fortalecer controles. Processos ficam frágeis. Superfícies de ataque aumentam. Um incidente ocorre. A marca sofre. Aqui o risco cibernético é consequência de uma decisão estratégica incompleta.
A matriz deve ser usada como ferramenta de gestão, não como peça decorativa. Para cada célula material, a empresa deve responder quatro perguntas sobre qual é o canal de transmissão, qual é a velocidade de propagação, qual é o impacto potencial e qual controle interrompe a cadeia? Sem essas respostas, a matriz vira apenas uma representação visual interessante. Com essas respostas, ela vira instrumento de governança.
A empresa também deve identificar seus nós críticos. Nem todas as categorias têm o mesmo peso em todos os negócios. Em uma instituição financeira, crédito, liquidez, mercado, taxa de juros, modelo, compliance, reputação e cibersegurança tendem a ser centrais. Em uma fintech, cibersegurança, operação, PLD, modelo, reputação e liquidez podem ser os principais vetores. Em uma empresa industrial, operação, fornecedores, liquidez, compliance, cibersegurança e reputação podem ter maior materialidade.
A matriz também deve alimentar o apetite a risco. Não basta definir limites isolados para crédito, mercado, liquidez, operação, compliance ou cibersegurança. A empresa precisa definir combinações intoleráveis. Por exemplo: uma deterioração moderada de crédito pode ser aceitável; a mesma deterioração combinada com saída de funding, aumento de reclamações e falha operacional pode ser inaceitável.
Além disso a matriz deve orientar testes de estresse integrados. O teste de estresse não deve perguntar apenas o que acontece se a inadimplência sobe. Deve perguntar o que acontece se a inadimplência sobe ao mesmo tempo em que o funding encarece, a liquidez cai, o mercado reprecifica ativos e a reputação se deteriora. Da mesma forma, o teste cibernético não deve avaliar apenas a recuperação técnica, mas também impactos em liquidez, comunicação, compliance, clientes e estratégia.
A grande mensagem da matriz é que o risco isolado é uma simplificação gerencial, mas o risco interconectado é a realidade empresarial. A empresa pode até organizar sua governança por categorias, mas precisa administrar suas vulnerabilidades como sistema. Uma falha operacional pode virar perda de crédito. Uma perda de crédito pode virar pressão de liquidez. A liquidez pode virar reputação. A reputação pode virar funding. O funding pode virar estratégia. A estratégia pode voltar a pressionar operação, controles e tecnologia.
A gestão de riscos mais madura não é aquela que possui a maior lista de riscos, mas é sim aquela que entende as rotas de contágio. É aquela que sabe onde um risco começa, por onde ele se propaga, quais barreiras devem funcionar, quais indicadores antecipam deterioração e quais decisões precisam ser tomadas antes que a cadeia se complete.
No fim, esta matriz 10 por 10 mostra que a pergunta mais relevante para conselhos, comitês e executivos não é apenas sobre “quais são nossos principais riscos?”, mas a pergunta realmente estratégica é sobre “quais combinações de riscos podem comprometer nosso modelo de negócios antes que percebamos que eles deixaram de ser eventos isolados?”
Para melhor ilustrar estes conceitos e pontos acima, preparei uma apresentação didática, que pode ser acessada online no link abaixo. Caso queira que eu faça uma palestra assim para seu time na sua empresa, me procurem que tento ajudar.
https://gamma.app/docs/Matriz-1010-de-Intersecao-de-Riscos-t8vsshg6xdx72be
Disponibilização digital: Okai.



